Заметки о фишинге и security awareness
Сколько стоит фишинг-симуляция и что входит в 100 000 ₽
Из чего состоит фишинг-симуляция за 100 000 ₽: подготовка, сценарии, рассылка, обучение и отчёт. Какие условия согласовать до запуска.
Как подготовить компанию к фишинг-симуляции: чек-лист заказчика
Чек-лист подготовки к фишинг-симуляции: задача, участники, ответственные, согласования, учёт событий и организация обучения.
Как выбрать подрядчика для фишинг-симуляции: 12 вопросов до договора
Двенадцать вопросов подрядчику до фишинг-проверки: сценарии, данные, обучение, отчёт, контрольная волна и состав стоимости.
Пример отчёта по фишинг-симуляции: что получает руководитель и ИБ
Демонстрационный отчёт по фишинг-симуляции: согласованные учебные цифры, расчёты, ограничения и план действий для руководителя и ИБ.
Фишинг-симуляция своими силами, на платформе или под ключ: что выбрать
Сравнение трёх способов организации фишинг-симуляции: своей командой, на платформе и с исполнителем под ключ. Ответственность и затраты.
Как согласовать бюджет на фишинг-симуляцию с руководителем
Как обосновать бюджет на фишинг-симуляцию: рабочая задача, варианты реализации, результаты проекта и пример текста для руководителя.
Обучение после фишинг-теста: как превратить результаты в программу действий
Как построить обучение после фишинг-теста: связать наблюдаемые действия с упражнениями, назначить ответственных и оценить следующий этап.
Фишинг для бухгалтерии: как проверять счета и смену реквизитов
Как бухгалтерии проверять запросы о счетах и смене реквизитов: независимое подтверждение, учебный пример и сценарии для тренировки.
Фишинг для IT и разработчиков: что проверять у технической команды
Что проверять у IT и разработчиков: запросы доступа, рабочие уведомления, границы симуляции и разбор технических событий.
Фишинг-проверки без наказаний: как объяснить цель сотрудникам
Как организовать фишинг-проверку без наказаний: согласовать подход, объяснить цель, дать обратную связь и сохранить доверие сотрудников.
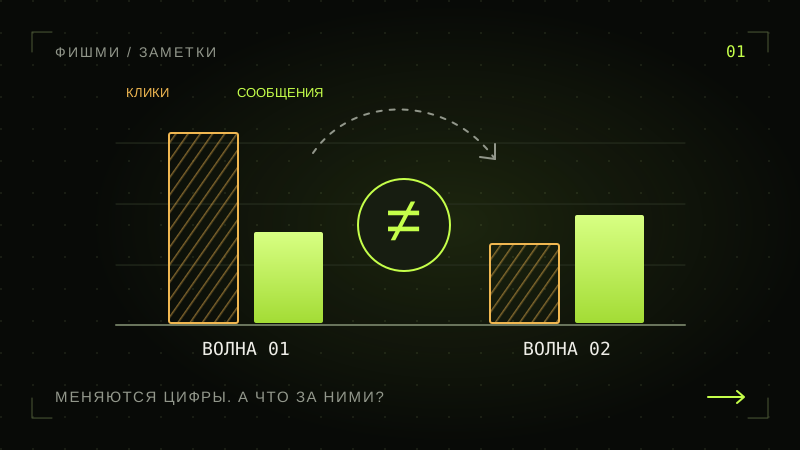
Второй тест почти всегда даёт другие цифры
Click rate после повторной рассылки редко падает по той причине, которую все себе представляют — разбираю, что на самом деле меняется между волнами.
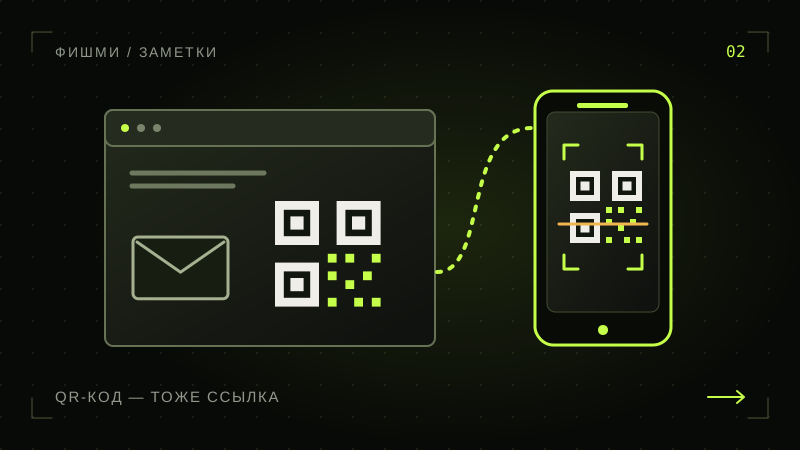
Квишинг: почему QR-код обходит то, что не обходит ссылка
QR-код в фишинговом письме проходит мимо спам-фильтров и DLP не случайно — разбираю механику квишинга и почему антивирус тут бессилен.
Без письма-авторизации рассылку не запускаю
Почему устного «давайте начинайте» недостаточно перед фишинг-симуляцией и что именно должно быть зафиксировано на бумаге до первого письма.
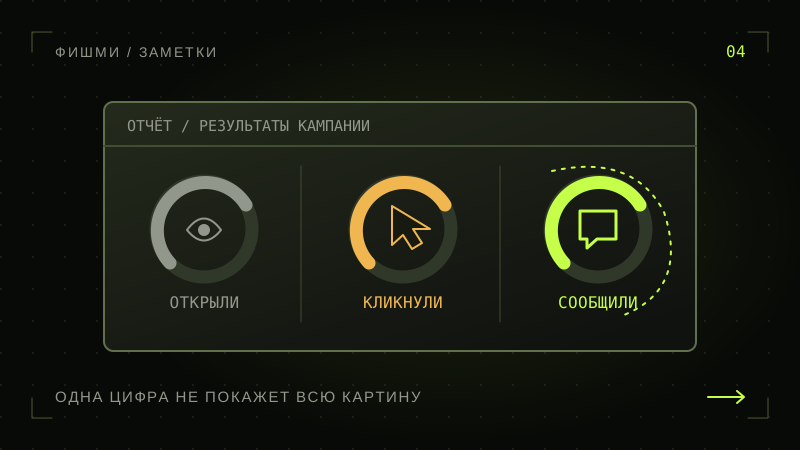
Три цифры в отчёте, которые обычно читают неправильно
Click rate, open rate и report rate значат не то, что кажется на первый взгляд — разбираю, где именно ломается интуитивное прочтение отчёта.

Спам-фильтр не научит сотрудника не кликать
Почему технических мер против фишинга недостаточно и что security awareness training даёт такого, чего не дают фильтры и DLP.

7 признаков фишинга, которые пропускают даже внимательные
Разбираю конкретные приметы фишинговых писем — от домена отправителя до двойного расширения файла — на примерах, а не в общих словах.

Фишинг-симуляция и пентест — это разные услуги
Объясняю разницу между фишинг-симуляцией и тестом на проникновение: по объекту проверки, юридическому статусу и тому, что получает заказчик.